Sectigo Code Signing Certificate (OV)
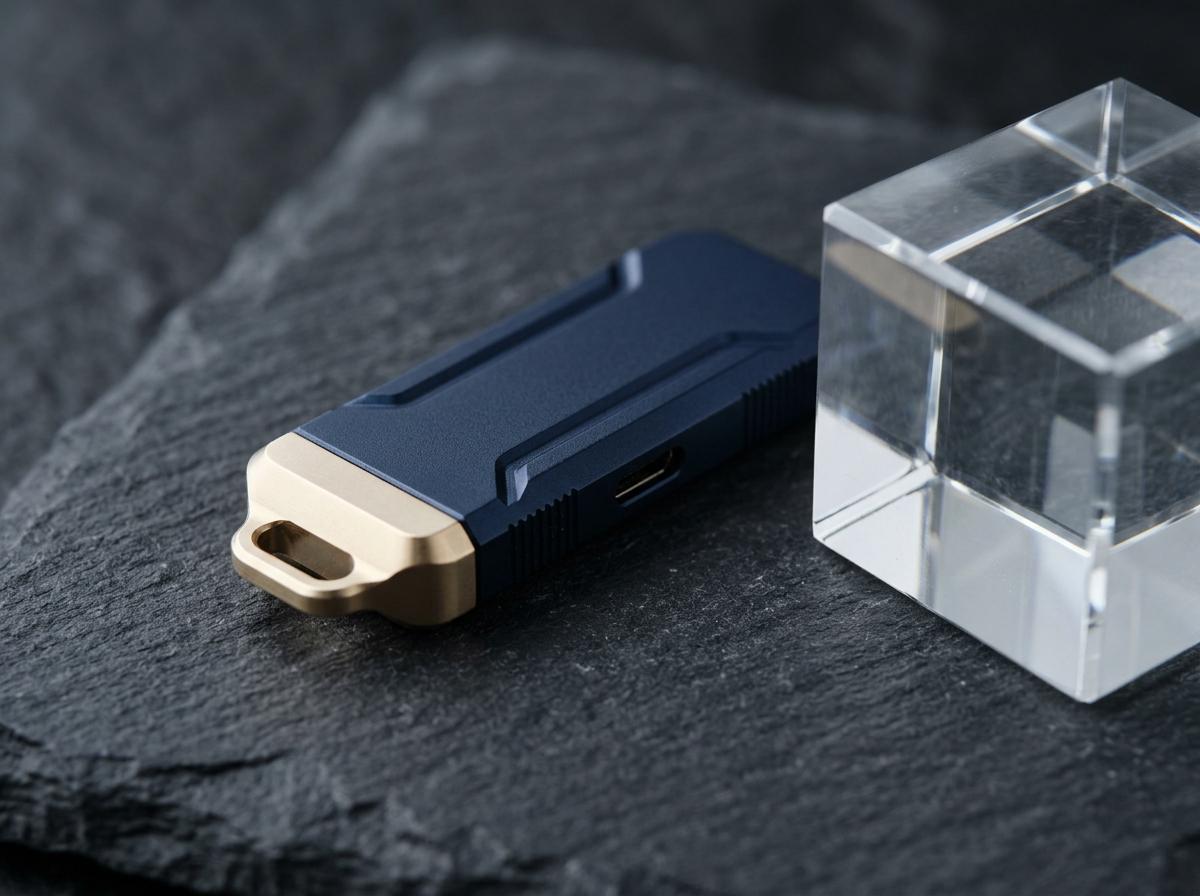
ใบรับรองสำหรับลงนามดิจิทัลซอฟต์แวร์ระดับ Organization Validation พร้อมการจัดเก็บ Key บน FIPS Hardware Token / Cloud HSM ตามมาตรฐานใหม่
เหมาะสำหรับ
- บริษัทพัฒนาซอฟต์แวร์
- นักพัฒนาแอปพลิเคชัน Windows/macOS
- ผู้เผยแพร่ Software Installer
ราคาเบื้องต้นและรูปแบบการจัดจำหน่าย
เริ่มต้น ฿6,900 / ปี
สัญญา Subscription: 1 – 3 ปี (ลดเพิ่มเมื่อสั่งซื้อหลายปีหรือจำนวนมาก) · ออกเอกสารภาษีในนามบริษัทไทย
ข้อมูลจำเพาะมาตรฐานผลิตภัณฑ์ (Specifications)
- ชื่อผลิตภัณฑ์และแบรนด์
- Sectigo Code Signing Certificate (OV) (Sectigo)
- CA ผู้ออกใบรับรอง
- Sectigo Limited
- ประเภทและระดับการตรวจสอบ
- Code Signing Certificate (CodeSigning)
- ขอบเขตโดเมน (Domain Coverage)
- Software Publisher Identity (ไม่มี Domain Name — ผูกกับชื่อนิติบุคคล)
- รองรับ Wildcard / SAN
- Wildcard: ไม่รองรับ · SAN: ไม่รองรับ
- ระยะเวลาออกใบรับรอง
- ประมาณ 2–5 วันทำการ (รวมเวลาตรวจสอบองค์กรและการจัดส่ง/ตั้งค่า Hardware Token หรือ HSM)
- อายุใบรับรอง (Certificate Validity)
- 1 – 3 ปี (ตามข้อกำหนด Code Signing Baseline Requirements)
- ระยะเวลาสัญญา (Subscription Period)
- 1 – 3 ปี
- Certificate Warranty
- ไม่มี Warranty ทางการเงินมาตรฐานแบบเว็บ SSL (ตรวจสอบเงื่อนไขเฉพาะในใบเสนอราคา)
- Server Licensing
- ผูกกับ Hardware Token / HSM ตามข้อกำหนดความปลอดภัยของ CA/B Forum
- นโยบายการ Reissue
- สามารถ Reissue ได้ภายใต้เงื่อนไข Token/Key Attestation ของ CA
- เงื่อนไขการต่ออายุ (Renewal)
- ต่ออายุก่อนหมดอายุเพื่อความต่อเนื่องในการ Sign Build ใหม่
คุณสมบัติทางเทคนิค (Technical Specifications)
- ความแข็งแรงการเข้ารหัส
- RSA 3072-bit / 4096-bit (ตามข้อกำหนด Code Signing ขั้นต่ำปัจจุบัน)
- Key Algorithms
- RSA 3072-bit+ / ECC (จัดเก็บบน Hardware FIPS 140-2 Level 2+)
- Signature Hash
- SHA-256 + RFC 3161 Timestamping
- โปรโตคอลที่รองรับ
- ไม่ใช้กับการเข้ารหัสเว็บ TLS (ใช้กับ Authenticode, jarsigner, codesign ฯลฯ)
- Certificate Transparency / ACME
- CT Logs: ไม่เกี่ยวข้องกับโปรไฟล์นี้ · ACME Automation: ออกและติดตั้งแบบมาตรฐาน
คำถามที่พบบ่อยสำหรับผลิตภัณฑ์นี้
ทำไมปัจจุบัน Code Signing ต้องใช้ USB Token หรือ HSM?
ตามข้อกำหนด CA/Browser Forum ที่มีผลบังคับใช้ตั้งแต่กลางปี 2023 เพื่อป้องกันการขโมย Private Key จึงกำหนดให้ Key ของ Code Signing ต้องอยู่บนฮาร์ดแวร์ที่ได้มาตรฐาน FIPS เท่านั้น
ข้อกำหนดการตรวจสอบ (Validation)
- ตรวจสอบสถานะนิติบุคคลและข้อมูลผู้มีอำนาจขององค์กร
- ต้องใช้ Hardware Token หรือ Cloud HSM ที่ผ่านมาตรฐาน FIPS 140-2 Level 2 / Common Criteria EAL 4+
จุดเด่นและสิทธิ์การใช้งาน
- ยืนยันชื่อผู้พัฒนาซอฟต์แวร์บนหน้าจอติดตั้ง Windows/macOS
- ป้องกันการแก้ไขหรือแทรกโค้ดไม่พึงประสงค์หลังการ Build
- รองรับ Timestamping เพื่อให้ลายเซ็นใช้งานได้ต่อเนื่องหลังใบรับรองหมดอายุ
ความเข้ากันได้ (Compatibility)
- · Microsoft Authenticode (signtool.exe), Java jarsigner, PowerShell, MSI/EXE
แนวทางการติดตั้งเบื้องต้น
ผ่านการตรวจสอบองค์กร → รับหรือตั้งค่า USB Token / Cloud HSM → ใช้ signtool ลงนามไฟล์พร้อม Timestamp URL
อัปเดตข้อมูลล่าสุด: 2026-11-01
เปรียบเทียบกับผลิตภัณฑ์อื่นในหมวดเดียวกัน
เปรียบเทียบแบบกำหนดเอง →| หัวข้อเปรียบเทียบ | Sectigo Code Signing Certificate (OV) | DigiCert EV Code Signing Certificate |
|---|---|---|
| แบรนด์ / CA | Sectigo | DigiCert |
| ระดับการตรวจสอบ | CodeSigning | CodeSigning |
| ระยะเวลาออกใบรับรอง | ประมาณ 2–5 วันทำการ | ประมาณ 3–7 วันทำการ |
| Warranty | ไม่มี Warranty ทางการเงินมาตรฐานแบบเว็บ SSL | เงื่อนไขเฉพาะผลิตภัณฑ์ EV Code Signing จาก DigiCert |
| ราคาเบื้องต้น | เริ่มต้น ฿6,900 / ปี | เริ่มต้น ฿21,900 / ปี |